
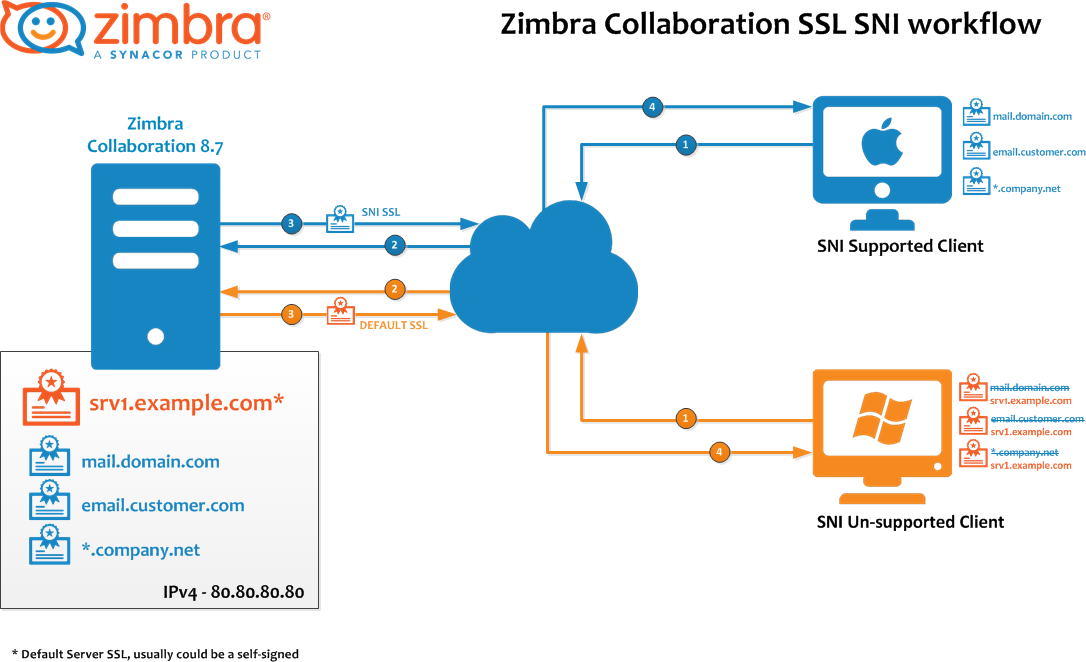
Server Name Indication (SNI), istemcinin TLS el sıkışması başında hangi ana bilgisayar adına bağlanmak istediğini bildirmesini sağlar. Bu sayede Zimbra Proxy, aynı IP adresi ve 443 portu üzerinden birden fazla alan adına ait farklı HTTPS SSL sertifikalarını sunabilir (ZCS 8.7 ve üzeri sürümlerde desteklenir).
1. Ön Gereksinimler
- Sunucuda (veya çok sunuculu yapıda tüm proxy düğümlerinde) Zimbra Proxy kurulu ve etkin olmalıdır.
- Her alan adı için imzalı sertifika, eşleşen private key ve ara/kök CA zincir sertifikaları hazır olmalıdır.
2. Alan Adı İçin Sanal Sunucu (Virtual Host) ve IP Tanımlama
Örneğin example.com alan adı için webmail erişim adresi mail.example.com ise:
zmprov md example.com zimbraVirtualHostName mail.example.com zimbraVirtualIPAddress 1.2.3.4Sunucu güvenlik duvarı / NAT arkasındaysa, dışarıdan gelen isteklerin sunucunun yerel IP adresine doğru yönlendirildiğinden emin olun.
3. Sertifikaları Doğrulama ve Birleştirme
Önce ara ve kök CA sertifikalarını tek bir zincir dosyasında birleştirip zmcertmgr ile doğrulayın (zimbra kullanıcısı olarak):
cat example.com.root.crt example.com.intermediate.crt >> /tmp/example.com/example.com_ca.crt
/opt/zimbra/bin/zmcertmgr verifycrt comm /tmp/example.com/example.com.key /tmp/example.com/example.com.crt /tmp/example.com/example.com_ca.crt
Çıktıda match ve Valid certificate chain: ... OK mesajını görmelisiniz.
4. Alan Adı Sertifikasını LDAP’a Kaydetme ve Dağıtma
Alan adı sertifikası ile CA zincirini tek bir .bundle dosyasında birleştirip zmdomaincertmgr ile dağıtın:
cat example.com.crt example.com_ca.crt >> example.com.bundle
/opt/zimbra/libexec/zmdomaincertmgr savecrt example.com example.com.bundle example.com.key
/opt/zimbra/libexec/zmdomaincertmgr deploycrts
Bu işlem sertifika ve anahtarı /opt/zimbra/conf/domaincerts/example.com altına yerleştirir.
5. Proxy SNI Özelliğini Etkinleştirme ve Yeniden Başlatma
zmprov mcf zimbraReverseProxySNIEnabled TRUE
zmproxyctl restart
Çoklu proxy sunucusu kullanıyorsanız /opt/zimbra/conf/domaincerts/ içeriğinin tüm proxy düğümlerine kopyalandığından emin olun; aksi halde proxy servisi başlamaz.
6. Bilinen Sorunlar ve Test (ZBUG-3125)
Doğrulama için farklı zimbraVirtualHostName adreslerini tarayıcıda ve OpenSSL ile test edin:
openssl s_client -connect <PSHN_fqdn>:443
openssl s_client -connect <PSHN_fqdn>:443 -servername <PSHN_fqdn>
Bazı alan adlarında Virtual Host olup bazılarında olmadığı yapılarda non-SNI istemciler veya Apple cihazları yanlış sertifika görebilir (ZBUG-3125). Bu durumda geçici çözüm olarak /opt/zimbra/conf/nginx/includes/nginx.conf.web.https ve nginx.conf.mail.imaps dosyalarında PSHN (PublicServiceHostname) server bloğunu dosyanın en üstüne taşıyıp zmproxyctl reload çalıştırılabilir.
Zimbra Sunucunuzda Uzman Desteğe mi İhtiyacınız Var?
Kurulum, migrasyon, SSL/TLS, performans optimizasyonu ve 7/24 SLA bakım hizmetleri için ekibimizle iletişime geçin.


